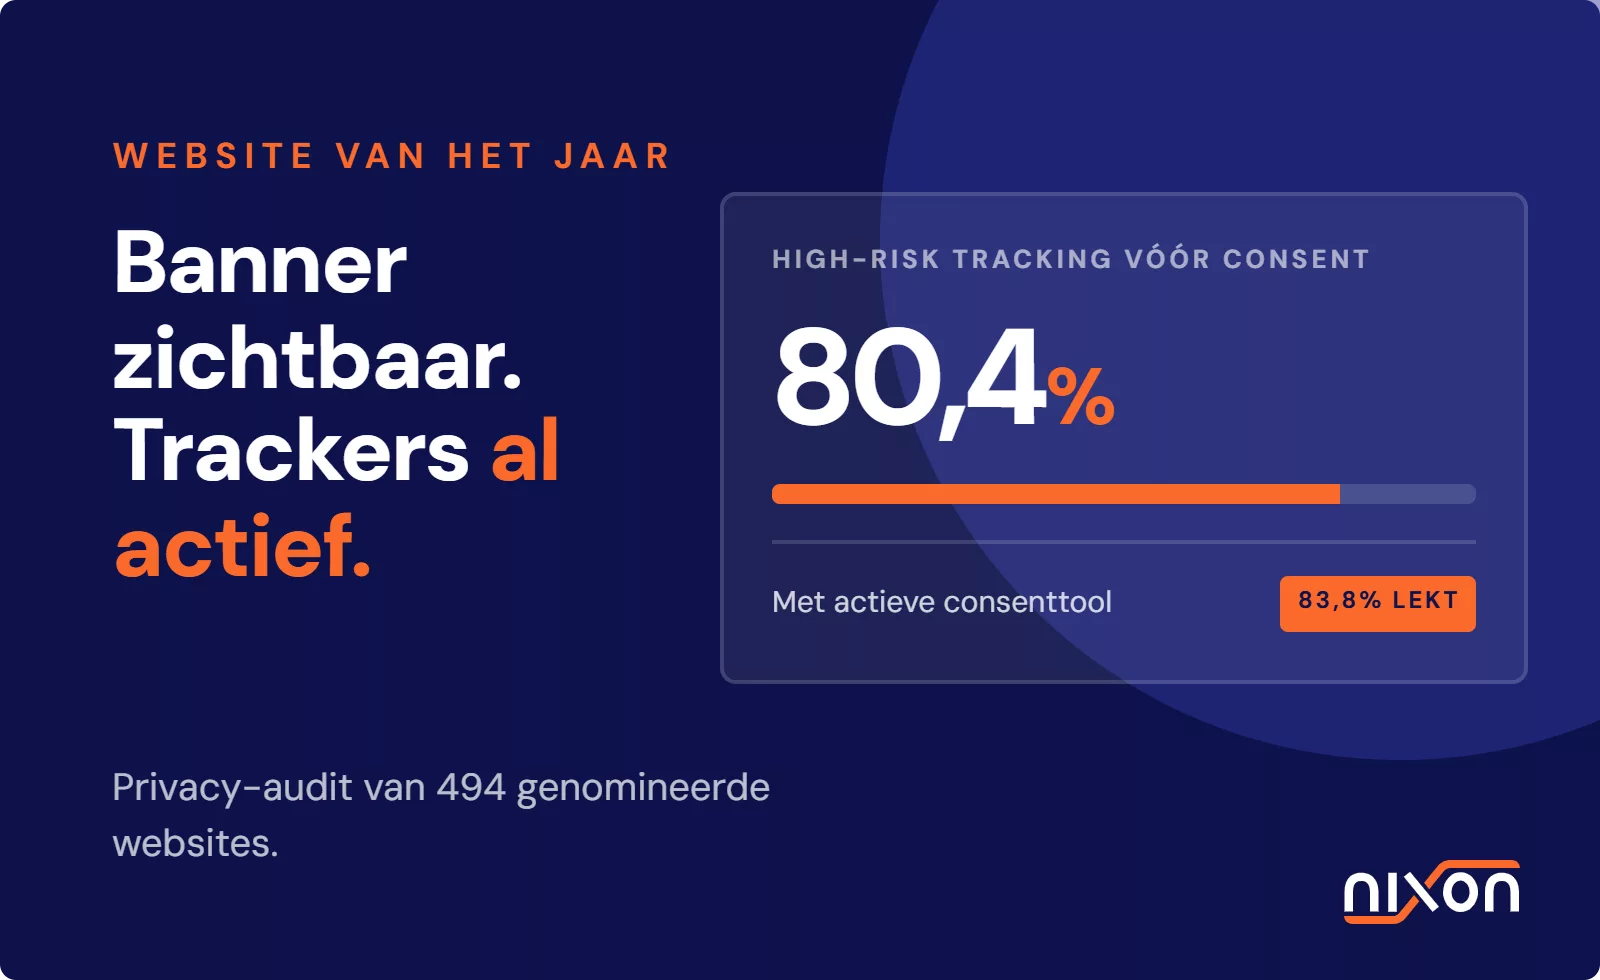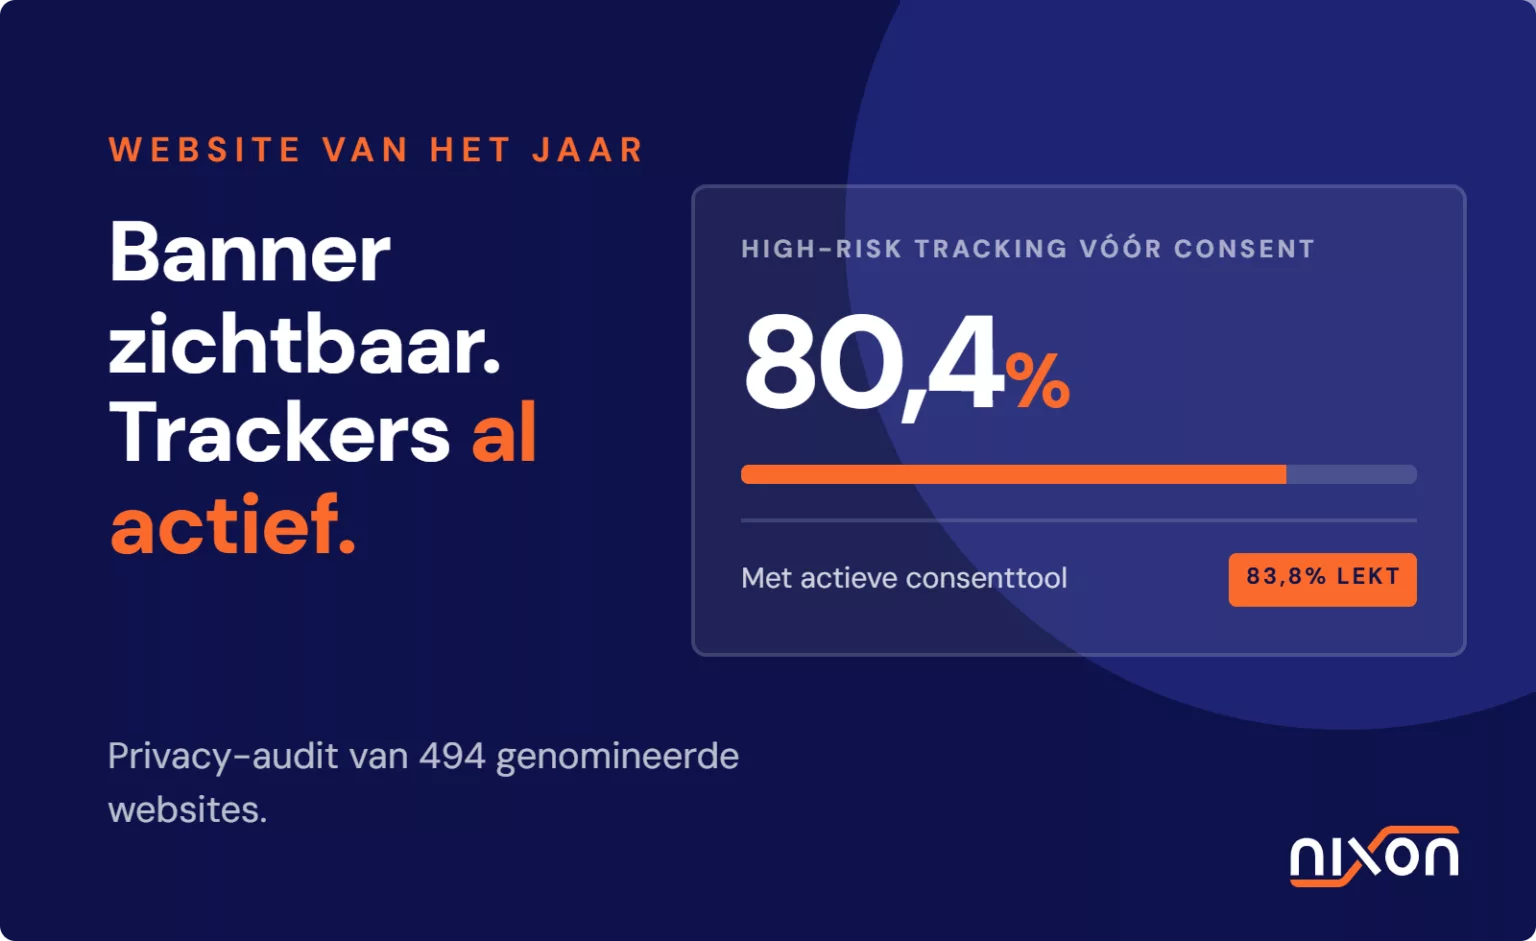
Bij de Website van het Jaar verkiezing draait privacy in de praktijk niet om een gepolijste cookiebanner, maar om de feitelijke blokkade van netwerkverzoeken in de browser. Uit ons onderzoek blijkt dat 80,4 procent van de genomineerde platforms direct persoonsgegevens lekt voordat een bezoeker toestemming geeft. Website van het jaar privacy toont daarmee de hardnekkige kloof tussen visuele consent banners en daadwerkelijke pre-consent tracking: een zichtbare banner garandeert geenszins dat tags wachten op consent onder de AVG. Dit artikel analyseert onze scandata van 494 genomineerde websites en legt uit hoe je verifieert of jouw scripts wachten op actieve interactie.
Wat de Website van het Jaar privacy audit laat zien over banners
In oktober 2026 onderzochten we 494 scanbare genomineerde platforms voor de Website van het Jaar verkiezing met Nixon Pro. We testten drie pagina’s per website vanaf een Europese locatie voordat een bezoeker een keuze maakte. Daarmee bracht de scan het feitelijke dataverkeer in kaart. Ruim vier op de vijf onderzochte websites (80,4%) vertoonden direct high-risk trackingactiviteiten vóór consent. Daarnaast stuurde 86,0 procent van de platforms meteen gegevens door naar Big Tech partijen zoals Google, Meta en Microsoft. Dit onderzoek illustreert waarom een cookiebanner je niet beschermt zonder een sluitende technische configuratie in je broncode.
De schijnzekerheid van 88,5 procent CMP-dekking
Toen we de data analyseerden, zagen we een bekend patroon: bijna negen op de tien genomineerde websites (88,5%) toonden een actieve consenttool. Bekende platforms zoals Cookiebot en OneTrust waren veelvuldig aanwezig op de onderzochte domeinen. Een script in de broncode garandeert echter niet dat de browser externe verzoeken tegenhoudt. Toezichthouders beoordelen geen vormgeving, maar meten het uitgaande netwerkverkeer. Wie onderzoekt waar de Autoriteit Persoonsgegevens op let bij cookies en trackers, ziet dat toezichthouders handhaven op datadoorgifte voorafgaand aan een geldige keuze.
Waarom websites met banner alsnog lekken vóór consent
Onze scandata toont een scherp contrast binnen de groep met een geïnstalleerd consentplatform. Van de websites met een actieve consenttool vuurde 83,8 procent alsnog high-risk verzoeken af vóór interactie. Bij websites zonder consenttool lag dit aandeel op 54,4 procent. Marketingteams voegen geregeld nieuwe tags toe via containerbeheerders zonder blokkades in te richten. Een banner die alleen beeld toont maar geen netwerkverzoeken blokkeert, creëert schijnveiligheid voor marketing leads en functionarissen voor gegevensbescherming.
De grootste technische oorzaken van pre-consent datalekkage
Datalekkage ontstaat zelden opzettelijk. Meestal veroorzaken verouderde sjablonen of gebrekkige afstemming tussen marketeers en developers het probleem. De Autoriteit Persoonsgegevens richtlijnen voor cookies schrijven voor dat niet-noodzakelijke dataverwerking pas na expliciete toestemming mag starten. Toch toont onze audit onder de genomineerden voor Website van het Jaar aan dat honderden websites structureel data lekken via specifieke onderdelen.
Hardcoded externe lettertypen en webfonts
Externe lettertypebestanden vormden de grootste bron van high-risk meldingen in het onderzoek. Bijna de helft van alle onderzochte platforms (49,2%) laadde externe fonts. Developers zetten vaak lettertypen direct in de stylesheet via een extern content delivery network. Een tag manager of CMP heeft hierdoor geen controle over die verbinding. De server van de fontleverancier ontvangt daardoor meteen het IP-adres van de bezoeker. Onze handleiding over Google Fonts en externe lettertypen legt uit hoe je dit oplost door lettertypen lokaal op de server te hosten.
Marketingtags en analytics zonder voorafgaande triggerblokkade
Commerciële advertentiediensten veroorzaken eveneens structurele datalekken. Google Ads en het Marketing Platform verstuurden bij 48,6 procent van de websites data vóór consent. Ook Google Analytics vuurde op talloze platforms direct verzoeken af, goed voor 41,5 procent van de onderzochte sites. Gezamenlijk zorgden meetdiensten van Google ervoor dat 60,1 procent van de websites direct gegevens doorsluisde. Daarnaast waren advertentiepixels van Meta actief op 12,8 procent van de domeinen, terwijl Microsoft Clarity sessies registreerde bij 12,1 procent voordat bezoekers op accepteren klikten.
Verschil tussen bannerstatus en daadwerkelijke netwerkverzoeken
Veel teams veronderstellen ten onrechte dat een bannerkeuze automatisch de scripts in de browser aanstuurt. Veel CMP-configuraties vertrouwen op automatische scriptblokkering. Deze mechanismen missen echter vaak maatwerkcode en inline JavaScript. Een waterdichte architectuur vereist daarom doordachte tag manager consent governance. Wanneer triggers binnen de tag manager niet expliciet wachten op consent-events, verstuurt de browser verzoeken terwijl de bezoeker de pop-up bekijkt.
Best practices: hoe 8 genomineerde websites trackers wél volledig blokkeren
Niet elke genomineerde organisatie maakte fouten. Acht websites in het onderzoek realiseerden een vlekkeloze technische blokkade. Bij deze domeinen traden geen ongeoorloofde netwerkverzoeken op vóór toestemming. Deze platforms bewezen dat een moderne website prima functioneert zonder trackers af te vuren vóór consent.
De vlekkeloze implementaties onder de loep
Deze acht compliant websites vormden een uitzondering op de regel. Dit zijn openbare benchmarks uit het onderzoek. Deze praktijkvoorbeelden laten zien dat strikte blokkades haalbaar zijn binnen zowel complexe e-commerce als publieke portals. Tijdens het laden van deze pagina’s bleef het dataverkeer strikt beperkt tot noodzakelijke verbindingen. De platforms plaatsten geen trackingcookies, laadden geen fonts via derden en stelden analyticsverzoeken uit tot de bezoeker akkoord ging.
Strikte tag-governance als voorwaarde voor succes
De acht genomineerden die wel slaagden, deden twee dingen fundamenteel anders: ze hostten grafische bestanden en fonts lokaal en kozen voor een default-deny opzet in hun tag manager. Geen enkel script laadt op een standaard paginaweergave. Pas wanneer de bezoeker toestemming geeft, stuurt de data layer een gebeurtenis uit die de tags ontgrendelt. Deze opzet voorkomt dat marketingupdates ongemerkt datalekken veroorzaken.
Tag manager triggers en data layer events synchroniseren
Wanneer scripts te vroeg vuren, pas je de logica in Google Tag Manager direct aan. Vervang generieke triggers zoals All Pages door specifieke events van jouw CMP. Schakel de ingebouwde instellingen voor Consent Mode in binnen Google Tag Manager. Stel in dat marketingtags uitsluitend vuren bij de status consent granted. Test deze logica via de previewfunctie en controleer of tags geblokkeerd blijven totdat de bezoeker klikt.
Automatische verificatiescan versus handmatige controles
Handmatige controles geven een snel eerste inzicht, maar schieten tekort op grotere websites. Marketingteams voegen geregeld nieuwe pagina’s of advertentietags toe. Een eenmalige handmatige check mist dynamische scripts op diepere templatepagina’s. Een geautomatiseerde privacy audit simuleert een nieuwe bezoeker op meerdere pagina’s. De scanner registreert exact welke domeinen data ontvangen vóór toestemming. Zo spoor je hardcoded scripts en verkeerd gekoppelde triggers direct op.
De resultaten van de genomineerden tonen aan dat privacy bij Website van het Jaar kandidaten alleen standhoudt wanneer de technische uitvoering sluitend is. Handmatig testen per pagina kost veel tijd en mist dynamische tags op templates. Controleer je trackers met Nixon Pro om direct inzicht te krijgen in verborgen netwerkverzoeken en verzeker dat jouw cookiebanner niet-noodzakelijke tags betrouwbaar tegenhoudt.
Veelgestelde vragen (FAQ)
Waarom lekt een website data als er al een cookiebanner actief is?
Een cookiebanner is slechts een grafische interface. Als tags in Google Tag Manager zijn ingesteld op standaard triggers zoals Page View, vuren ze direct bij het laden van de pagina. De banner registreert dan wel een keuze, maar blokkeert de onderliggende netwerkverzoeken technisch niet.
Welke scripts vuren het vaakst vóórdat bezoekers toestemming geven?
Uit onze audit blijkt dat externe lettertypebestanden het vaakst pre-consent data verzenden (49,2%), gevolgd door Google Ads en Marketing Platform scripts (48,6%) en Google Analytics (41,5%). Ook trackers van Meta en Microsoft Clarity worden regelmatig geactiveerd vóór interactie met de banner.
Zijn externe lettertypen zoals Google Fonts altijd een privacyrisico vóór consent?
Ja, zodra een browser een extern lettertype ophaalt van servers van derden, wordt het IP-adres van de bezoeker meegestuurd. Volgens Europese toezichthouders is een IP-adres een persoonsgegeven. Als dit gebeurt zonder voorafgaande toestemming of lokale hosting, vormt dit een aantoonbaar privacyrisico.
Hoe controleer ik in Google Tag Manager of een tag pas na toestemming laadt?
Gebruik de Tag Manager Preview Mode en bekijk het tabblad Consent. Controleer of de tag gekoppeld is aan de juiste toestemmingscategorie en verifieer dat de vuurtrigger pas actief wordt na een specifiek toestemmingsevenement, in plaats van op de standaard Container Loaded trigger.
Wat is het verschil tussen een CMP installeren en een verificatiescan uitvoeren?
Een CMP toont de pop-up en slaat voorkeuren op, maar controleert zichzelf niet op fouten. Een verificatiescan inspecteert de daadwerkelijke uitgaande netwerkverzoeken in de browser. Zo ontdek je of scripts, externe lettertypen en pixels de consentregels technisch respecteren.